
Ein mutmasslicher hybrider Angriff und neue gemeinsame Leitlinien zu Systemausfällen zeigen, was Organisationen kommunizieren können, bevor die Ursache vollständig geklärt ist, und was die Führung zuvor entscheiden muss.
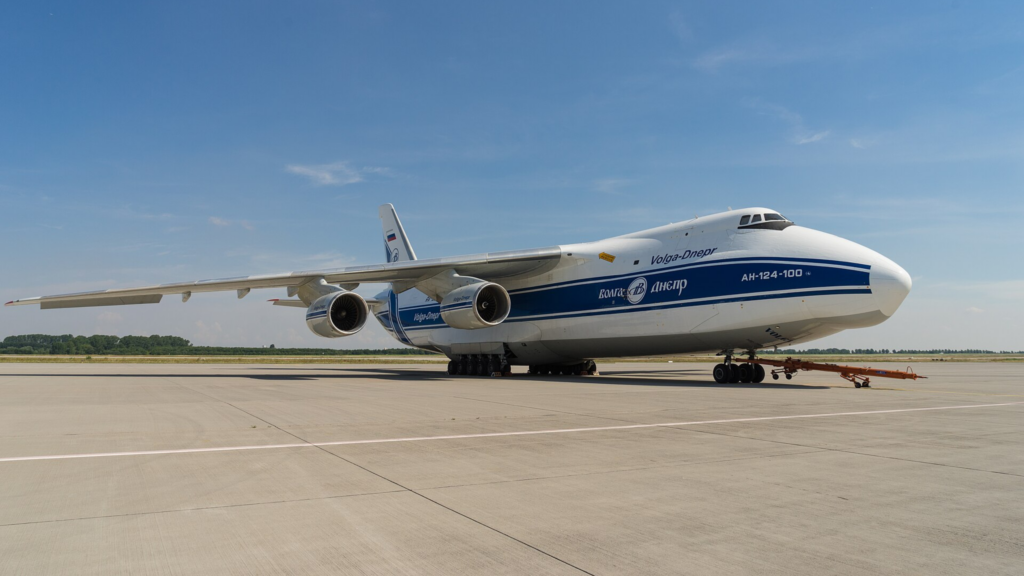
Foto: Netspy / Wikimedia Commons, CC BY-SA 4.0. Antonov An-124 am Flughafen Leipzig/Halle, 2016. Zugeschnitten und mit Text ergänzt durch Clifftide.Am 9. September sagte Bundeskanzler Friedrich Merz, Deutschland sei bei einem versuchten Drohnenangriff auf den Flughafen Leipzig/Halle nur knapp einer Katastrophe entgangen. Das berichtete Reuters.
Er bezog sich auf einen Vorfall in der Nacht vom 4. auf den 5. August, als am Flughafen eine Drohne mit einem Sprengsatz entdeckt wurde. Der Flugbetrieb wurde vorübergehend eingestellt. Ein Passagierflugzeug und 19 Frachtflugzeuge wurden umgeleitet, wie der MDR berichtete.
In einer offiziellen Mitteilung vom 5. August erklärten die sächsischen Ermittlungsbehörden, dass der Passagierflugverkehr wieder normal laufe und für Fluggäste und Flughafenpersonal keine Gefahr bestehe. Zugleich teilten sie mit, dass sie wegen der laufenden Ermittlungen keine weiteren Einzelheiten veröffentlichen könnten.
Vier Wochen nach dem Vorfall, am 1. September, machte Deutschland Russland öffentlich für den versuchten Angriff verantwortlich. Russland wies den Vorwurf zurück.
Ein am 5. September veröffentlichter Bericht des Instituts der deutschen Wirtschaft ordnet die Bedrohung in einen grösseren wirtschaftlichen Zusammenhang ein. Laut IW-Zukunftspanel berichtete fast jedes fünfte befragte Unternehmen von starken oder sehr starken Auswirkungen ausländischer hybrider Bedrohungen, darunter Cyberangriffe, Sabotage, Spionage und Desinformation. Bei Grossunternehmen lag der Anteil bei 39 Prozent. Der Bericht zeigte zudem, dass die Mehrheit der Unternehmen keine Notfallpläne für den Ausfall kritischer Infrastruktur hatte. Die meisten tauschten sich auch nicht mit Sicherheitsbehörden über mögliche Bedrohungen, Notfallpläne und Reaktionsstrategien aus.
Für ein Unternehmen, dessen Betrieb beeinträchtigt ist, kann es verantwortungsvoll erscheinen, zunächst die vollständige Aufklärung abzuwarten. Führungskräfte haben gute Gründe, Spekulationen zu vermeiden, besonders wenn eine frühe Stellungnahme Kunden beunruhigen, sensible Informationen offenlegen oder die Ermittlungen beeinträchtigen könnte.
Gleichzeitig spüren Mitarbeitende und Kunden möglicherweise bereits die Folgen.
- Ein Kunde, dessen Lieferung sich verspätet, muss wissen, ob er eine andere Lösung organisieren sollte.
- Ein Mitarbeitender, der seinen Arbeitsplatz nicht betreten kann, braucht eine Anweisung, wo er sich melden soll.
Der Hinweis auf laufende Ermittlungen allein beseitigt ihre Unsicherheit nicht.
Das Unternehmen verfügt möglicherweise bereits über Informationen, die ihnen weiterhelfen, auch wenn es noch nicht erklären kann, wer die Störung verursacht hat. Es muss entscheiden, welche Informationen es verlässlich weitergeben kann, wo es Unsicherheit offen benennen muss und welche Einzelheiten vertraulich bleiben müssen.
Daraus ergibt sich eine dringende Frage:
Was kann ein Unternehmen seinen Mitarbeitenden und Kunden mitteilen, solange es die Ursache oder den Angreifer noch nicht kennt? Wie kann es ihnen Informationen geben, die ihnen bei ihren Entscheidungen helfen, und dabei vertrauliche Details schützen und voreilige Schlussfolgerungen vermeiden?
So würde ich die Leitlinien in sechs praktische Kommunikationsentscheidungen für Unternehmen übersetzen:
Der Fall Leipzig/Halle zeigt, wie lange unklar bleiben kann, wer hinter einem Angriff steckt, selbst wenn die möglichen Folgen schwerwiegend sind. Die neuen Leitlinien befassen sich mit einer anderen, aber verwandten Herausforderung: Wie sollten Dienstleister bei Ausfällen von IT und operativer Technologie (OT) kommunizieren, während die Ursache noch untersucht wird? Die Grundsätze können auch anderen Unternehmen helfen, ihre Kommunikation unter Unsicherheit zu strukturieren. Branchenspezifische gesetzliche und regulatorische Pflichten müssen sie dabei gesondert berücksichtigen.
Kommunikation unter Druck: Empfehlungen für Dienstleister
Die gemeinsamen Leitlinien mit dem Originaltitel «Communicating Under Pressure: Best Practices for Service Providers» erschienen am 2. September 2026. Herausgeber sind die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA), das FBI sowie Partnerbehörden aus Kanada, Australien, Neuseeland und dem Vereinigten Königreich.
HINWEIS: Der Leitfaden behandelt die Kommunikation bei Ausfällen technischer Dienste, auch wenn Angriffe, Geräteausfälle oder menschliche Fehler sie verursachen. Ich übertrage die Empfehlungen hier auf Kommunikationsentscheidungen, vor denen deutsche Unternehmen bei hybriden Bedrohungen stehen können.
Wenn ein Angriff den Betrieb eines Unternehmens beeinträchtigt, brauchen Mitarbeitende und Kunden möglicherweise Antworten, bevor die Ermittler sagen können, wer dafür verantwortlich ist. Eine hilfreiche erste Meldung erklärt ihnen, ob sie betroffen sind und was sie als Nächstes tun sollten. Das Unternehmen kann diese Informationen geben und zugleich offen benennen, welche Fragen es noch nicht beantworten kann.
Auf Grundlage der gemeinsamen Leitlinien und meiner eigenen Erfahrung in der Krisenkommunikation habe ich diese Entscheidungen im IMPACT-Modell zusammengefasst. Sie helfen einem Unternehmen, den Vorfall zu erklären, konkrete Handlungsanweisungen zu geben und zu erkennen, welche Informationen es vor einer Veröffentlichung noch prüfen muss.
- Klären Sie, wer und was betroffen ist.
Beginnen Sie damit, was sich für die Empfänger der Meldung verändert hat. Wenn Kunden keine Bestellungen aufgeben können, erklären Sie, welche Bestellwege ausfallen und ob ein anderer Weg funktioniert. Wenn Mitarbeitende ein Gebäude nicht betreten können, sagen Sie ihnen, wo sie sich melden oder an wen sie sich wenden sollen. Mit der Aussage, das Unternehmen sei «von einem Vorfall betroffen», überlassen Sie es den Betroffenen, die Folgen selbst herauszufinden. Beschreiben Sie das Problem so, dass sie es auf ihre eigene Situation beziehen können. - Machen Sie deutlich, was bekannt ist und was noch offenbleibt.
Erklären Sie bei fehlenden Informationen, was Sie noch prüfen. Es ist ein Unterschied, ob ein System nicht verfügbar ist oder ob jemand die darin gespeicherten Daten gestohlen hat. Ein Unternehmen kann den Ausfall möglicherweise bereits bestätigen, während es einen möglichen Datendiebstahl noch untersucht. Wer diese beiden Fragen getrennt beantwortet, macht deutlich, was die Meldung aussagt und was sie noch offenlässt. Dass eine Untersuchung bisher keine Hinweise auf gestohlene Daten ergeben hat, ist kein Beweis dafür, dass alle Daten sicher sind. - Geben Sie konkrete Handlungsanweisungen.
Je nach Vorfall müssen Betroffene möglicherweise eine andere Telefonnummer nutzen, einen betroffenen Dienst meiden oder ihr Passwort nach einem geprüften Verfahren zurücksetzen. Erklären Sie, für wen die Anweisung gilt und warum sie notwendig ist. Wenn eine bestimmte Gruppe nichts unternehmen muss, sagen Sie das, sofern die Fakten diese Empfehlung stützen. Andernfalls ergreifen Betroffene womöglich unnötige Massnahmen, weil ihnen Handeln sicherer erscheint als Abwarten. Wenn falsche Anweisungen kursieren, erklären Sie, wo sich prüfen lässt, ob eine Meldung tatsächlich vom Unternehmen stammt. - Vermeiden Sie Zusagen ohne verlässliche Grundlage.
Kunden müssen möglicherweise andere Lösungen organisieren. Deshalb kann eine unbelegte Zusicherung, dass bald alles wieder funktioniert, ihre Entscheidungen beeinflussen. Wenn noch unklar ist, wann der Betrieb wiederhergestellt sein wird, sagen Sie das und nennen Sie einen Zeitpunkt für die nächste Meldung. Auch ohne Durchbruch kann eine Meldung hilfreich sein: Sie kann bestätigen, welche Dienste weiterhin ausfallen, ob bisherige Anweisungen noch gelten und welche Arbeiten weiterlaufen. Veröffentlichen Sie aktuelle Meldungen an einer festgelegten Stelle und versehen Sie sie mit Datum und Uhrzeit, damit erkennbar ist, welche Informationen aktuell sind. Wenn die Wiederherstellung von einem externen Dienstleister abhängt, machen Sie deutlich, was dieser bestätigt hat und was Ihr Unternehmen selbst noch prüft, bevor Sie eine Zeitschätzung weitergeben. - Prüfen Sie, was vertraulich bleiben muss.
Einzelheiten über Sicherheitslücken oder Ermittlungsschritte könnten einem Angreifer helfen oder die Eindämmung des Vorfalls erschweren. Stimmen Sie mit den Verantwortlichen für Sicherheit, Rechtsfragen und Ermittlungen ab, welche Informationen Sie weitergeben können. Das Unternehmen kann erklären, dass bestimmte Einzelheiten vorerst vertraulich bleiben müssen, und die Betroffenen zugleich weiterhin über die praktischen Folgen informieren. - Stimmen Sie sich mit den zuständigen Behörden ab, bevor Sie öffentlich benennen, wer für den Angriff verantwortlich ist.
Ein Unternehmen muss einen Vorwurf nicht wiederholen, nur weil er online kursiert. Wenn die Verantwortlichkeit noch untersucht wird, sagen Sie das. Stimmen Sie sich mit den zuständigen staatlichen Stellen oder Strafverfolgungsbehörden ab, bevor Sie einen mutmasslichen Angreifer öffentlich benennen. Mitarbeitende und Kunden sollten weiterhin erfahren, wie sich der Vorfall auf sie auswirkt, was sie tun können und wo sie weitere Informationen erhalten.
Was jedes Unternehmen vorbereiten muss
In einer Befragung von 1’300 Führungskräften aus grossen Unternehmen und öffentlichen Einrichtungen stellte Capgemini fest, dass nur 14 Prozent der Organisationen nach eigenen Angaben einen vollständigen Überblick über ihre technologischen Abhängigkeiten hatten. Die am 8. September veröffentlichten Ergebnisse werfen eine praktische Frage auf: Weiss das Unternehmen, welche Teile seines Geschäfts betroffen wären, wenn ein kritischer Dienstleister ausfiele?
Um das Unternehmen auf die Kommunikation während einer Störung vorzubereiten, würde ich mich auf vier Kernelemente konzentrieren: die verantwortlichen Menschen, den Plan, nach dem sie handeln, die Kanäle, über die sie kommunizieren, und die Übungen, mit denen sie diese Abläufe testen.
Menschen
Legen Sie fest, wer die Krisenreaktion auslöst, Fakten prüft, operative Entscheidungen trifft, Meldungen freigibt und sie veröffentlicht. Benennen Sie Stellvertretungen, damit die Abläufe auch funktionieren, wenn jemand nicht verfügbar ist. Halten Sie auch fest, wer einen betroffenen Dienst aussetzen oder eine Alternative freigeben darf und wann Sie Rechtsberater oder Ermittlungsbehörden einbeziehen.
Plan
Halten Sie fest, was die Krisenreaktion auslöst. Bereiten Sie Textvorlagen für wahrscheinliche Vorfälle vor, die das Team im Ernstfall mit geprüften Angaben ergänzt. Ermitteln Sie, von welchen Systemen und Dienstleistern wesentliche Leistungen abhängen, welche Alternativen bestehen und wie schnell Sie diese nutzen könnten. Prüfen Sie, ob das Unternehmen weiterhin auf die benötigten Daten zugreifen könnte, wenn ein Dienstleister ausfiele.
Kanäle
Legen Sie fest, wie Mitarbeitende, Kunden und Behörden Informationen erhalten, wer die Kontaktdaten pflegt und wer die jeweiligen Meldungen versendet. Richten Sie Ersatzkanäle ein, die auch dann verfügbar bleiben, wenn die gewohnten Systeme ausfallen. Mitarbeitende sollten schon vorher wissen, wo sie verlässliche Anweisungen finden.
Übung
Testen Sie die Abläufe gemeinsam in einer Übung, die einen Dienstausfall, unvollständige Informationen und eine Falschbehauptung umfasst. Prüfen Sie, ob das Team Entscheidungen treffen und den Betroffenen eine sachlich korrekte Meldung übermitteln kann, während seine gewohnten Arbeitsmittel ausfallen. Überarbeiten Sie den Plan überall dort, wo die Übung Unklarheiten, Verzögerungen oder fehlende Zugriffsmöglichkeiten aufzeigt.
Diese Vorbereitungen erarbeiten und testen wir in Clifftides Crisis Readiness Workshops und Simulationen.
Wenn Ihre gewohnten Systeme heute ausfallen würden, wer würde die Fakten prüfen, die erste Mitteilung freigeben und sie an Beschäftigte und Kunden weiterleiten?
Das ist der Kern des Krisenmanagements.
Wenn Sie bereit sind, kann ich Sie auf drei Arten unterstützen:
1. Krisenworkshop für Unternehmen: Unterziehen Sie Ihr Führungsteam einer Belastungsprobe, bevor eine echte Krise Ihr Team unter Druck setzt. Legen Sie Schwachstellen offen, klären Sie, wer entscheidet und wer kommuniziert, und bereiten Sie Ihr Team darauf vor, schneller und mit einer klaren Stimme zu reagieren.
2. Krisenhandbuch: Geben Sie Ihrer Organisation einen klaren Ablauf, wenn die Zeit knapp wird und der Druck steigt. Jeder weiss, wer zu alarmieren ist, welche Entscheidungen getroffen werden müssen und wie ohne Verzögerung oder Widersprüche kommuniziert wird.
3. Vertrauliches Krisengespräch für Führungskräfte: Verschaffen Sie sich in einem vertraulichen Gespräch Klarheit darüber, was geschieht, was auf dem Spiel steht und was zuerst Ihre Aufmerksamkeit erfordert. Am Ende stehen klarere Prioritäten und konkrete nächste Schritte, bevor sich die Lage verschärft.
Wenn Sie unsicher sind, welche Option zu Ihrer Situation passt, buchen Sie ein kurzes Gespräch und schildern Sie mir, was gerade geschieht.